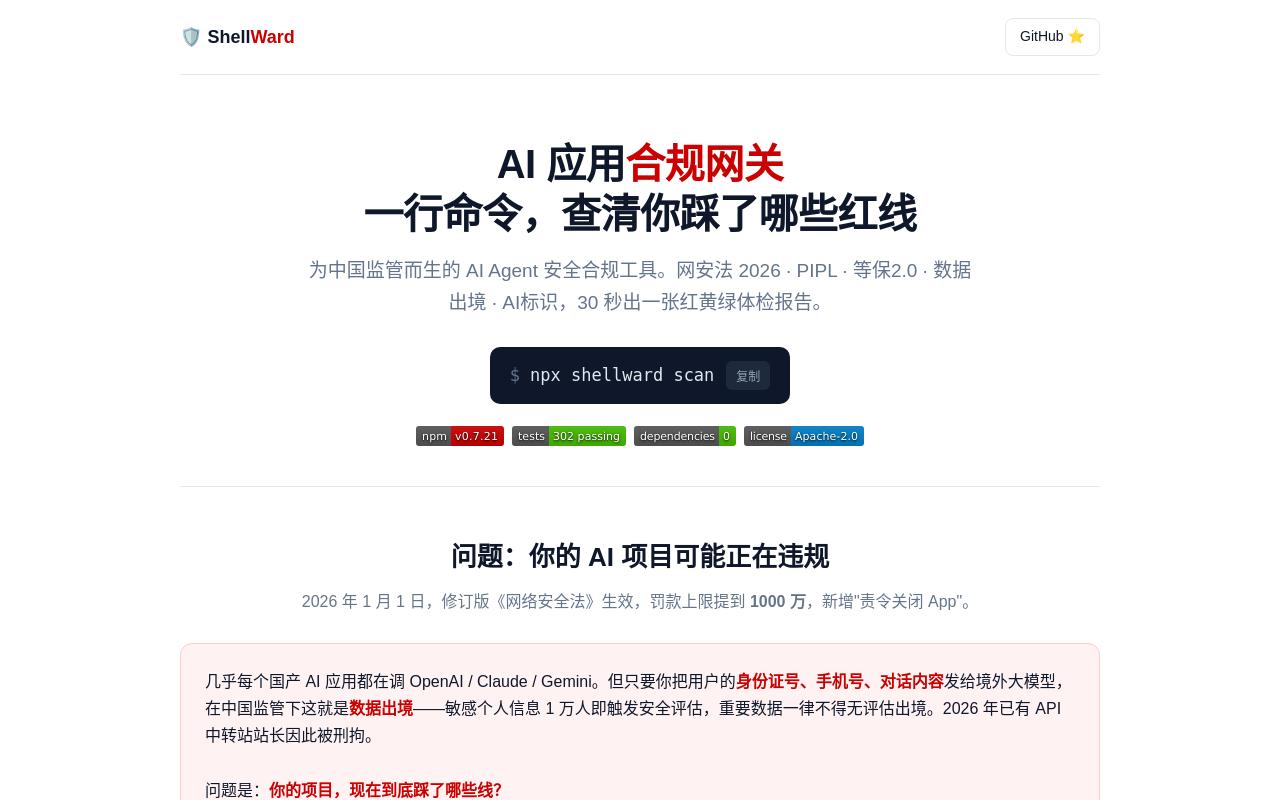
ShellWard 是面向 AI 项目开发者的合规检查工具。它做一件很具体的事:用一行命令扫描项目,检查三类常见风险——数据出境、硬编码密钥、个人信息暴露,并把发现的问题对应到《网络安全法》、PIPL(个人信息保护法)和等保 2.0 的条款上,给出一个评分。
它的卖点不是替代法务,而是把「合规」这件通常在项目后期才被想起的事,变成提交代码前顺手跑一次的动作。对独立开发者和小团队来说,这种做法的价值在于:不必先读懂法规条文,也能知道当前代码里有没有踩到最明显的几条线。
扫描的三类问题
数据出境、硬编码密钥、个人信息暴露,是三个不同层面的隐患。数据出境指向数据流向和存储位置的合规判断;硬编码密钥是工程安全问题,密钥写进代码就等于泄露;个人信息暴露则关乎项目是否在处理不该明文处理的用户数据。ShellWard 把这三项放在同一次扫描里,意味着它更像一次自检清单式的排查,而不是深度静态分析。
映射法规与评分
扫描结果会映射到网安法、PIPL、等保 2.0 的具体要求,并给出评分。这个设计的实际用途,是让「哪里不合规」有一个可指向的条款依据,而不是笼统提示风险。评分适合作为项目状态的粗略参考——比如在版本迭代之间对比分数变化,或作为是否需要在某次发布前进一步人工核查的信号。
使用方式与边界
ShellWard 是零依赖开源工具,一行命令即可运行,不需要额外安装运行环境。这降低了在 CI 或本地随手调用的门槛,也意味着它更适合作为轻量的预检查,而非完整的合规审计。
需要明确的边界是:合规判断往往依赖具体业务场景和数据实际流向,静态扫描只能覆盖代码层面能识别的模式,无法替代对数据处理流程的整体评估。把 ShellWard 的评分当作合规结论,是不合适的用法;它更接近一道守门提示。
资料边界
官网正文内容有限,ShellWard 的命令具体写法、支持的编程语言与项目类型、评分算法细节、扫描覆盖范围、开源许可证类型,以及是否支持自定义规则,均未在现有资料中说明。这些信息会影响它是否适配你的项目,建议直接查看项目仓库或官方文档确认。